Je reçois régulièrement des personnes qui ont perdu une grande partie de leurs économies en quelques heures. Pas à cause d'un virus, ni d'un pirate de génie : à cause d'une publicité sur Facebook, d'un appel téléphonique et d'un faux technicien très convaincant. Le scénario se répète presque à l'identique. Voici comment il fonctionne, pour que vous puissiez le reconnaître, et le faire reconnaître à vos proches.
Le cas que je rencontre le plus souvent
Tout commence sur Facebook. Au milieu des publications de vos amis ou sur le côté de la page, un bloc ressemble à Messenger : une bulle bleue, une pastille rouge qui fait croire à un message en attente, et un texte du type « Vous avez 1 message important en attente ».
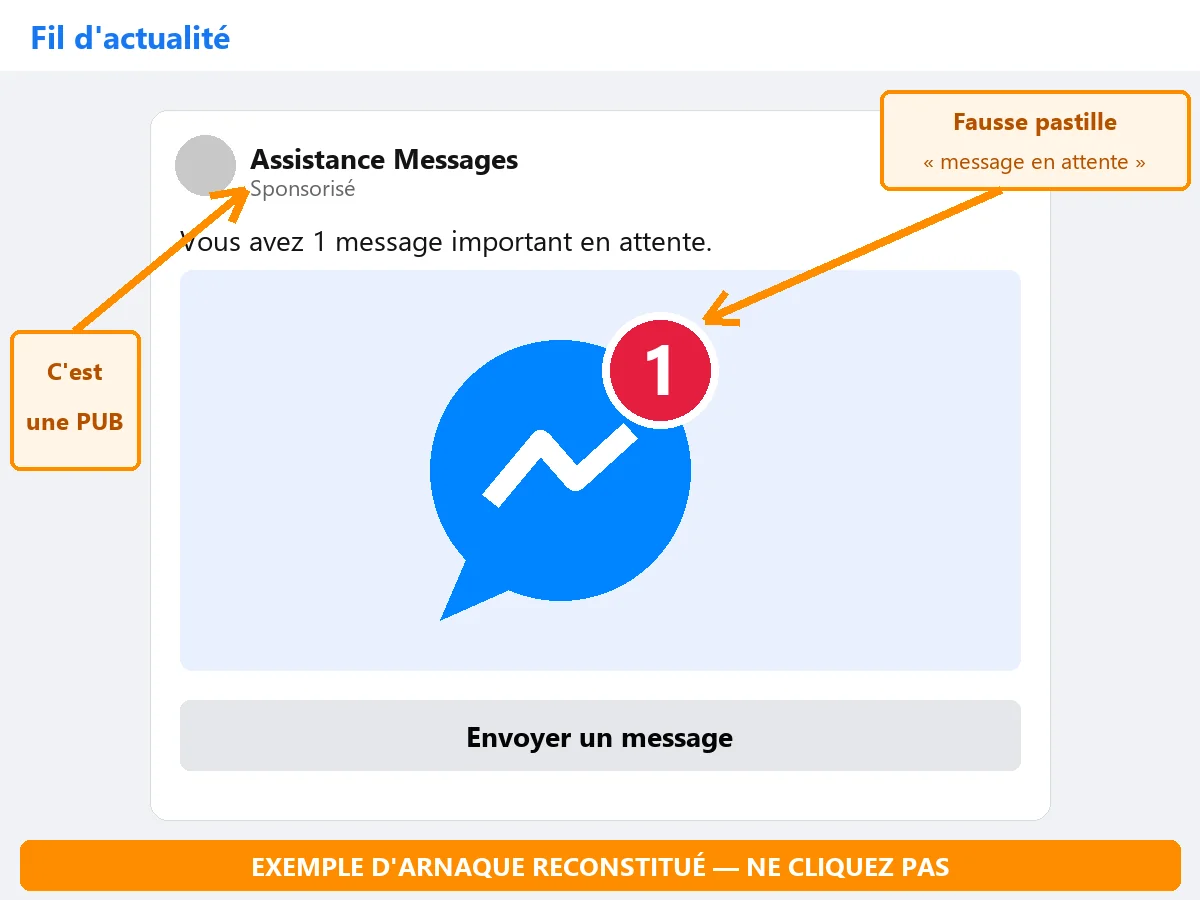
Exemple reconstitué. Cette fausse pub peut apparaître dans votre fil d'actualité comme sur le côté de la page : c'est son apparence qu'il faut reconnaître, pas son emplacement.
Vraie ou fausse pastille : comment faire la différence
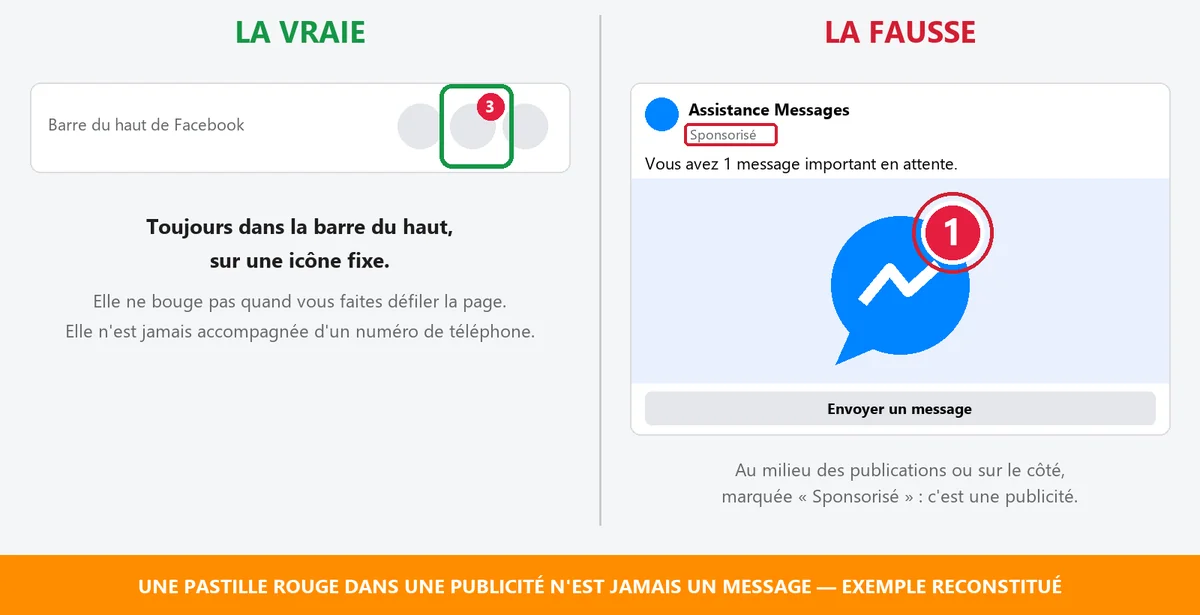
La vraie pastille de Messenger se trouve toujours dans la barre du haut de Facebook, sur une icône fixe. Elle ne bouge pas quand vous faites défiler la page et n'est jamais accompagnée d'un numéro de téléphone. Une pastille rouge dans un bloc marqué « Sponsorisé » n'est pas un message : c'est une publicité.
Ça ne part pas que de Facebook
La porte d'entrée change, la suite reste la même. Microsoft décrit elle-même d'autres points de départ : un appel direct d'un faux technicien, un faux message d'erreur sur un site web qui passe l'écran en plein écran et semble bloquer l'ordinateur, ou un e-mail, un SMS ou une conversation en ligne qui mène à un faux site d'assistance.
La suite est toujours la même
- La fausse alerte. Un écran annonce un problème grave (virus, compte piraté, blocage) et affiche un numéro « d'assistance ».
- L'appel. La victime appelle. La personne au bout du fil se présente comme un technicien Microsoft, rassurante et pressée à la fois.
- La prise en main à distance. Elle fait installer un logiciel d'assistance à distance tout à fait légitime (le même type d'outil que celui des vrais techniciens) et prend le contrôle de l'ordinateur.
- Le Digipass. Sous prétexte de « sécuriser » le compte ou de « rembourser » quelque chose, elle fait valider des opérations par la victime elle-même, avec son lecteur de carte ou son application bancaire.
- Le compte vidé. Les virements partent. Souvent en instantané : l'argent est déjà loin.
Pourquoi ni l'antivirus ni le Digipass ne vous protègent ici
Dans ce scénario, rien n'est « piraté » au sens technique. Le logiciel installé est légitime, c'est la victime qui l'installe, et c'est elle qui signe les virements avec son Digipass. Un antivirus n'a rien à bloquer, et le Digipass fait exactement ce pour quoi il est conçu : confirmer que c'est bien vous. L'arnaque ne vise pas la machine, elle vise la personne, sous pression.
Les bons réflexes
- N'appelez jamais un numéro affiché à l'écran. Microsoft le rappelle elle-même : ses messages d'erreur et d'avertissement n'incluent jamais de numéro de téléphone.
- Personne ne doit prendre la main sur votre ordinateur à la suite d'une alerte ou d'un appel que vous n'attendiez pas. Ni « Microsoft », ni « votre banque ».
- Ne validez jamais une opération avec votre Digipass parce qu'on vous le demande au téléphone. Aucune « sécurisation » ni aucun « remboursement » ne passe par là.
- Écran bloqué ? Éteignez l'ordinateur, puis appelez quelqu'un de confiance, ou votre informaticien.
- Parlez-en à vos proches, en particulier les personnes âgées ou isolées : ce sont les premières visées.
C'est arrivé ? Chaque minute compte
- Appelez immédiatement votre banque pour bloquer les comptes et tenter d'arrêter les virements.
- Faites bloquer vos cartes via Card Stop : 078 170 170.
- Portez plainte à la police, avec les montants, les heures et le numéro appelé. La banque vous la demandera.
- Coupez l'ordinateur d'internet et faites-le contrôler : le logiciel installé doit être retiré, et une réinitialisation est parfois préférable.
- Changez vos mots de passe (banque, e-mail, Facebook) depuis un autre appareil.
- Contestez les opérations par écrit auprès de votre banque.
Si votre banque refuse de rembourser
Ne vous arrêtez pas au premier refus. Par un arrêt du 29 juin 2026, la Cour de cassation a précisé la notion de « négligence grave » dans une affaire de phishing : pour laisser définitivement la perte à son client, la banque doit la prouver, et la motiver sérieusement. L'arrêt a cassé une décision qui donnait tort à la victime et renvoyé l'affaire devant la cour d'appel d'Anvers.
Attention : cet arrêt ne signifie pas que toute victime sera remboursée. Chaque dossier reste examiné au cas par cas. En pratique : plainte écrite à votre banque, puis, si elle refuse, le service de médiation Ombudsfin (gratuit), et si nécessaire un avocat.
Ce qui devrait changer
Former et prévenir ne suffit plus. Trois changements feraient une vraie différence :
- Un délai de sécurité sur les virements inhabituels. Un gros virement inhabituel devrait pouvoir être retenu quelques heures, le temps que la victime ou la banque réagisse, au lieu de partir en quelques secondes. L'Europe avance dans ce sens : le nouveau règlement européen sur les services de paiement, qui a fait l'objet d'un accord politique en novembre 2025 mais n'est pas encore en vigueur, prévoit notamment que la banque qui reçoit un virement suspect devra le geler, et que les plateformes en ligne devront rembourser les banques si elles ne retirent pas un contenu frauduleux qui leur a été signalé.
- Un meilleur contrôle des numéros de téléphone. Depuis 2024, les opérateurs belges doivent bloquer les appels venus de l'étranger qui affichent un numéro belge. Mais ici, c'est la victime qui compose le numéro affiché : il faudrait aussi mieux contrôler qui obtient un numéro, et couper rapidement ceux qui sont signalés.
- Des plateformes responsables de leurs publicités. Une publicité qui imite la messagerie de la plateforme même qui la diffuse ne devrait tout simplement pas passer.
Sources : Microsoft, « Protégez-vous contre les escroqueries au support technique » (support.microsoft.com) ; Cour de cassation, arrêt du 29 juin 2026, commenté par bankinglaw.be ; Parlement européen, communiqué du 21 novembre 2025 sur l'accord relatif aux services de paiement ; IBPT, arrêté royal du 12 mai 2024 relatif au spoofing ; police.be, Card Stop 078 170 170. Illustrations reconstituées par MSP Services, sans logo officiel.
